Nový podvod na Čechy s Androidem (2026): Ukrývají se v čtečkách PDF a fotogaleriích. Máme návod, co zkontrolovat
 Odebírat články

 Foto: Unsplash.com
Získejte zdarma naše články jako první


Většina lidí dává pozor hlavně na aplikace stažené odjinud než z Googlu. Nová vlna podvodů na Androidu ale sází přesně na opak. Útočí přes běžné aplikace, které v obchodě Google Play vypadají nevinně, a míří rovnou na přístup k vašemu bankovnictví. Prověřit kvůli tomu telefon přitom zabere pár minut a bez placeného programu.
Proč jde hlavně o váš bankovní účet
Samotná aplikace nikoho neokrade. Je jen vstupní brankou k tomu, oč útočníkům jde doopravdy: přihlašovací údaje k bankovnictví a peníze na účtu. Jakmile získá dost oprávnění, sleduje, co ťukáte, a přihlašovací obrazovku vaší banky nenápadně nahradí podvrhem. Jméno a heslo pak vyplníte cizímu člověku.
Že nejde o vzdálený problém, dokládá i ESET. Opakovaně upozornil na bankovní malware cílený na zákazníky českých bank. Přes oprávnění usnadnění přístupu si takový kód podmaní celý telefon, umlčí i Google Play Protect a nezastaví ho spolehlivě ani potvrzovací SMS od banky.
Odebírejte naše články: Přidejte si boxík arecenze.cz na domovskou stránku Seznam.cz
A není to okrajový jev. Jen za první pololetí roku 2026 evidovala Česká bankovní asociace přes 31 tisíc kybernetických útoků na klienty tuzemských bank, o 15 procent víc než rok předtím.
V jakých aplikacích se škůdci schovávají nejčastěji
Terčem se stává přesně to, co má v mobilu skoro každý. Projděte si, do které z těchhle skupin vaše nainstalované aplikace spadají, a u té se na chvíli zastavte:
- Falešné VPN a „chytří“ AI pomocníci. Novější vlna, před kterou varuje Kaspersky. Škodlivé aplikace se vydávají za VPN nebo za AI nástroje a často je stáhnete z webu, který jen vypadá jako oficiální obchod.
- Fotogalerie a jednoduché hry. Zrovna tady odhalil McAfee rootkit NoVoice, rozesetý ve víc než 50 aplikacích se souhrnně 2,3 milionu stažení.
- Skenery QR, svítilny a jiné jednoúčelové nástroje. Stáhnete je kvůli jedné věci a pak na ně zapomenete, i s oprávněními, která nikdo nehlídá. Přitom je dnešní telefon většinou zvládne i bez nich.
- Čističe a „optimalizátory“ baterie. Slibují svižnější telefon a delší výdrž, ve skutečnosti na pozadí skrytě proklikávají placené reklamy. Moderní Android se uklidí sám.
- Čtečky PDF a správci souborů. Nejtypičtější schránka pro bankovní trojany. Přes ně cílí například Anatsa, u kterého tým Zscaleru napočítal pokusy o falešné přihlašovací stránky k více než 830 aplikacím bank a kryptopeněženek.
Než nějaké aplikaci oprávnění odklepnete, srovnejte si, co ke své práci vážně potřebuje:
| Typ aplikace | Rozumná oprávnění | Kdy zpozornět |
|---|---|---|
| Svítilna, budík | svítilna, žádná data navíc | žádá o SMS, usnadnění přístupu nebo překrývání |
| Skener QR kódů | fotoaparát | chce kontakty, SMS nebo usnadnění přístupu |
| Čtečka PDF, správce souborů | soubory a úložiště | žádá usnadnění přístupu nebo překrývání aplikací |
| Fotogalerie, hra | fotky a úložiště | vyžaduje čtení SMS nebo usnadnění přístupu |

Jak se z obyčejné čtečky stane zloděj hesel
Rozhoduje tady načasování. Když aplikace míří do Google Play, je čistá a po instalaci funguje přesně podle popisu, takže při prověrce v obchodě nevzbudí podezření. Nebezpečnou nadstavbu si telefon oběti stáhne až s odstupem, schovanou za rutinní aktualizací. Podle Zscaleru se tak u Anatsy nová verze doinstaluje sama, aby ji obrana obchodu nezachytila.
Jakmile je aplikace uvnitř, přes usnadnění přístupu čte hesla přímo z klávesnice a přes oprávnění překrývat ostatní aplikace vám nastrčí falešné okno banky.
Projděte si oprávnění v nastavení a pochybné aplikace smažte
Nejlepší obrana je projít si telefon sami. Zabere to pár minut a vystačíte si s nastavením, které už máte:
- Zapněte Google Play Protect. Tahle vestavěná pojistka obchodu dokáže rizikovou aplikaci sama pozdržet i smazat.
- Nainstalujte systémové aktualizace. Rootkity jako NoVoice zneužívají staré chyby systému, takže si poradí hlavně s mobily, které roky nikdo neaktualizoval. Podle McAfee proti němu chrání záplata z května 2021 a novější. Bankovní trojan běžící přes usnadnění přístupu ale žádná aktualizace nezastaví, ohrožuje i plně aktualizovaný telefon.
- Zkontrolujte usnadnění přístupu. Otevřete v nastavení sekci Přístupnost (jinde Usnadnění) a projděte si seznam aplikací, které ho využívají. Nechte ji jen tam, kde bez ní aplikace nefunguje, třeba u čtečky obrazovky pro nevidomé nebo u aplikace, která za vás vyplňuje hesla. U zbytku ji vypněte a aplikaci bez lítosti odstraňte.
- Podívejte se na oprávnění překrývat ostatní aplikace. Zkontrolujte, komu jste dovolili zobrazovat obsah přes běžící aplikace. Tudy se totiž tlačí podvržená bankovní okna.
Když máte v mobilu aplikaci, kterou už v Google Play nedohledáte, je pravděpodobné, že skončila mimo obchod kvůli problémovému chování. Pak s odinstalací neotálejte.
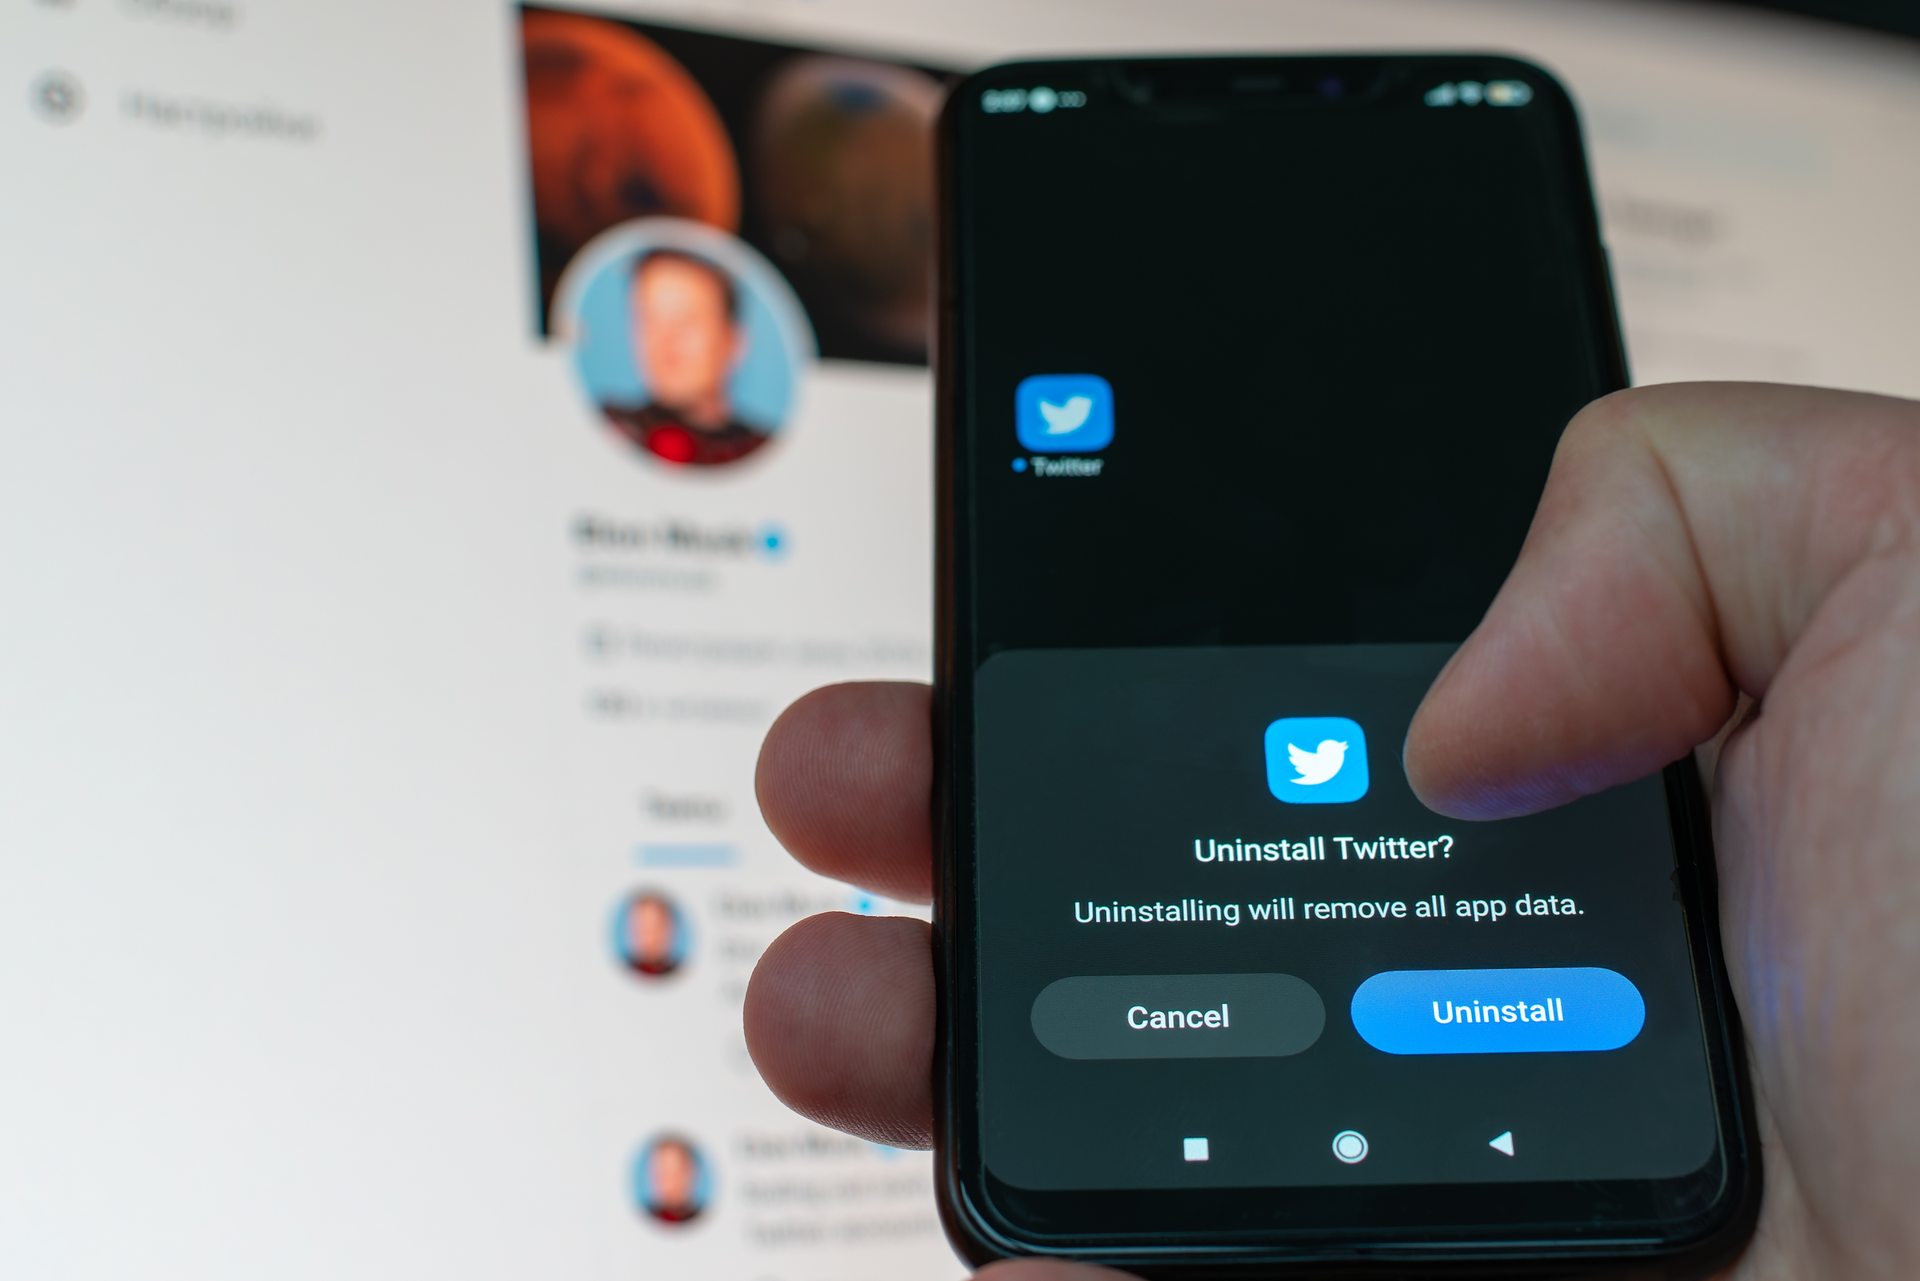 Foto: Artsaba Family / Shutterstock
Pochybnou aplikaci na Androidu odstraníte během pár vteřin přímo z telefonu.
Máte podezření, že aplikace slídila po vašem bankovnictví? Zabezpečte hlavně peníze:
- Heslo k bankovnictví změňte z jiného, důvěryhodného zařízení. Na napadeném telefonu si nové heslo útočník přečte spolu s tím, jak ho ťukáte.
- Ozvěte se své bance a nechte si projít poslední platby. Zabezpečení napadeného účtu patří přímo do rukou banky.
- U nejhůř zavrtaných škůdců nepomůže smazání ani tovární reset. Telefon vyčistí až přehrání systému, se kterým si poradí odborný servis.
Pravidlo pro každou instalaci a varovné signály
Nejlevnější obrana je nepustit si škůdce do telefonu vůbec. U každé nové aplikace vám tři vteřiny stačí na to nejdůležitější: srovnejte, jestli oprávnění, která chce, odpovídají tomu, k čemu ji vlastně instalujete (návod výše), a teprve pak řešte hodnocení a počet stažení. U aplikace, která už půl roku leží nepoužitá, je odinstalace tou nejsnazší volbou.
Odebírejte naše články: Přidejte si boxík arecenze.cz na domovskou stránku Seznam.cz
A když si přesto nejste jistí, jestli už něco neběží načerno, ozve se obvykle sám hardware. Baterie mizí a telefon se hřeje, i když leží na stole, nebo naskakují reklamy mimo jakoukoli otevřenou aplikaci, třeba hned po hovoru. Víc příznaků, podle kterých poznáte hacknutý mobil, jsme sepsali zvlášť.
Zdroje: Autorský text, https://www.zscaler.com/blogs/security-research/android-document-readers-and-deception-tracking-latest-updates-anatsa, https://www.mcafee.com/blogs/other-blogs/mcafee-labs/new-research-operation-novoice-rootkit-malware-android/, https://www.bleepingcomputer.com/news/security/malicious-android-apps-with-19m-installs-removed-from-google-play/, https://www.eset.com/cz/o-nas/pro-novinare/tiskove-zpravy/mesicni-prehled-hrozeb-pro-android-eset-varuje-pred-narustem-bankovniho-malwaru-zamerenym-na-ceske/, https://policie.gov.cz/clanek/kybernetickych-utoku-dramaticky-pribyva-jen-v-prvnim-pololeti-jich-bylo-pres-30-tisic-ceska-bankovni-asociace-proto-opet-spousti-celonarodni-vzdelavaci-kampan-nepindej-nove-do-ni-zapojila-i-umelou-inteligenci.aspx, https://www.kaspersky.com/blog/growing-2026-android-threats-and-protection/55191/, https://www.itmix.cz/clanky/novy-podvod-miri-na-android-zde-je-5-aplikaci-ktere-si-okamzite-zkontrolujte/
Získejte zdarma naše články jako první
Použité zdroje


Podělte se o svůj názor, dotaz a poraďte ostatním v moderované diskuzi.
Zveřejňujeme každý slušný a přínosný komentář.